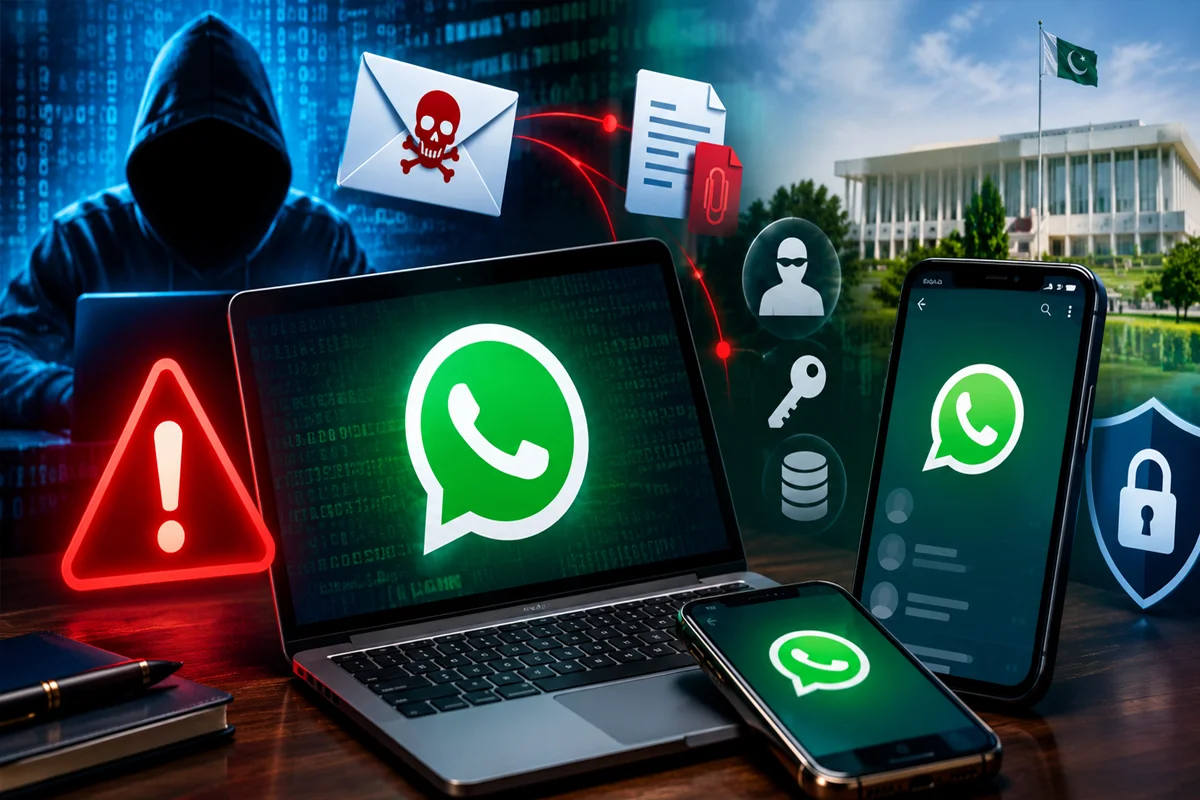
نیشنل سائبر ایمرجنسی رسپانس ٹیم نے واٹس ایپ ویب، ڈیسک ٹاپ اور ای میل کے ذریعے ممکنہ سائبر حملوں کے حوالے سے ایڈوائزری جاری کر دی ہے۔
ایڈوائزری کے مطابق سائبر حملہ آور سرکاری افسران اور مختلف محکموں کی نقالی کرکے صارفین کو نقصان دہ فائلیں اور پیغامات بھیج رہے ہیں۔ ان حملوں کا مقصد صارفین کو دھوکا دے کر ان کے کمپیوٹرز تک رسائی حاصل کرنا اور اہم معلومات چرانا ہو سکتا ہے۔ واٹس ایپ ویب، ڈیسک ٹاپ اور ای میل کو ان حملوں کیلئے استعمال کیے جانے کا خدشہ ظاہر کیا گیا ہے۔
رپورٹ کے مطابق سرکاری دستاویزات کے نام سے بھیجی جانے والی بعض فائلیں ونڈوز سسٹم کو متاثر کر سکتی ہیں۔ اگر صارف ایسی فائل کھول لے تو حملہ آور کو کمپیوٹر کا ریموٹ کنٹرول حاصل ہونے کا خطرہ ہے۔ اس کے علاوہ پاس ورڈز، ذاتی معلومات اور اہم سرکاری ڈیٹا بھی چوری ہو سکتا ہے۔
ایڈوائزری میں واٹس ایپ ویب سیشن ہائی جیک ہونے کے خطرے سے بھی آگاہ کیا گیا ہے۔ اس صورت میں حملہ آور متاثرہ صارف کے واٹس ایپ اکاؤنٹ یا نمبر کا استعمال کرتے ہوئے دوسروں کو جعلی پیغامات بھیج سکتے ہیں۔ کسی جانے پہچانے نمبر سے اچانک غیر متوقع پیغام یا فائل موصول ہونا بھی خطرے کی علامت ہو سکتا ہے۔ صارفین کو ہدایت کی گئی ہے کہ ایسے پیغامات پر اعتماد کرنے سے پہلے بھیجنے والے سے کسی دوسرے ذریعے سے تصدیق کریں۔
حکام نے صارفین کو واٹس ایپ کی لنکڈ ڈیوائسز کی فہرست باقاعدگی سے چیک کرنے کا مشورہ دیا ہے۔ اگر اس فہرست میں کوئی نامعلوم ڈیوائس نظر آئے تو یہ اکاؤنٹ تک غیر مجاز رسائی کی علامت ہو سکتی ہے۔ ایسی صورت میں مشکوک ڈیوائس یا سیشن کو فوری طور پر ختم کرنا چاہیے۔
ایڈوائزری میں حساس معلومات رکھنے والے سرکاری افسران کو خصوصی احتیاط برتنے کی سفارش کی گئی ہے۔ انہیں مشورہ دیا گیا ہے کہ وہ ونڈوز کمپیوٹرز پر واٹس ایپ ویب اور ڈیسک ٹاپ استعمال کرنے سے گریز کریں۔ اس کے ساتھ غیر تصدیق شدہ لنکس، فائلوں اور پیغامات کو کھولنے سے بھی منع کیا گیا ہے۔ سرکاری دستاویز کے نام سے موصول ہونے والی کسی بھی فائل کو کھولنے سے پہلے اس کی اصلیت کی تصدیق ضروری قرار دی گئی ہے۔
صارفین کو خبردار کیا گیا ہے کہ وہ اپنا پاس ورڈ، ون ٹائم پاس ورڈ (او ٹی پی) یا تصدیقی کوڈ کسی کے ساتھ شیئر نہ کریں۔ واٹس ایپ کے ٹو اسٹیپ ویری فکیشن سمیت دوہری تصدیق کے حفاظتی فیچرز فعال رکھنے کی بھی سفارش کی گئی ہے۔ اس کے علاوہ ونڈوز آپریٹنگ سسٹم، انٹرنیٹ براؤزر اور دیگر سافٹ ویئر کو تازہ ترین ورژن پر اپ ڈیٹ رکھنے کی ہدایت کی گئی ہے۔
ایڈوائزری کے مطابق واٹس ایپ پر موصول ہونے والی مشکوک فائلوں کو سرکاری ونڈوز کمپیوٹرز پر منتقل کرنے سے بھی گریز کرنا چاہیے۔ اگر کسی ڈیوائس کے متاثر ہونے یا اس تک غیر مجاز رسائی کا شبہ ہو تو اسے فوری طور پر انٹرنیٹ اور نیٹ ورک سے الگ کر دینا چاہیے۔ متعلقہ پیغامات اور سسٹم لاگز کو ممکنہ ثبوت کے طور پر محفوظ رکھنے کی بھی ہدایت کی گئی ہے۔ مشکوک فائلوں کو دوبارہ کھولنے سے گریز کرنا چاہیے۔