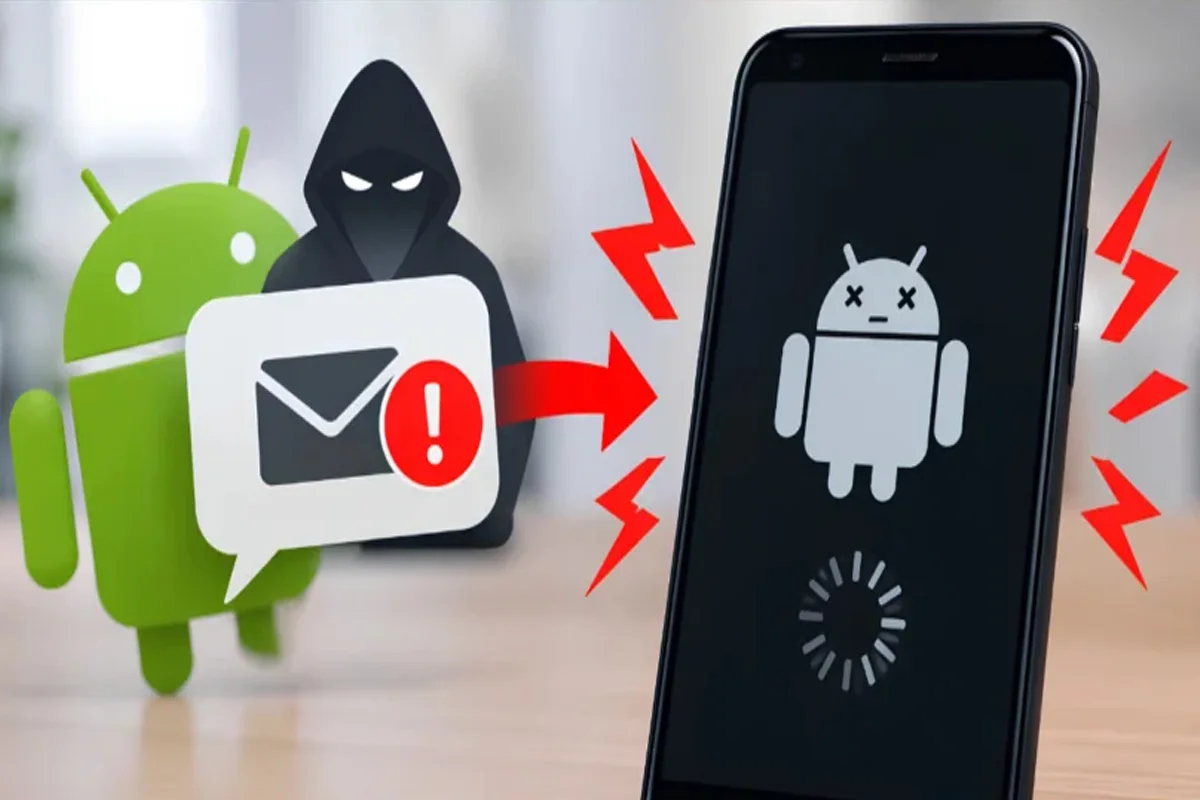
اینڈرائیڈ اسمارٹ فونز میں ایک سنگین سیکیورٹی خامی سامنے آئی ہے، جس کے ذریعے حملہ آور صارف کی مداخلت کے بغیر موبائل فون کو کریش یا ناکارہ بنا سکتے ہیں۔
سیکیورٹی محقق مارک بلاسزک کے مطابق خصوصی طور پر تیار کردہ ایک ٹیکسٹ میسج، جسے ’ایس ایم ایس آف ڈیتھ‘ کہا جارہا ہے، اینڈرائیڈ سسٹم کو متاثر کرنے کی صلاحیت رکھتا ہے۔
نقصان دہ پیغام صارف کو دکھائی بھی نہیں دیتا
محقق کے مطابق یہ مخصوص پیغام فون کے ان باکس میں ظاہر نہیں ہوتا اور نہ ہی صارف کو اس کی کوئی اطلاع موصول ہوتی ہے۔ تاہم، یہ فون کالز کو کنٹرول کرنے والے سسٹم کو متاثر کرسکتا ہے۔
اس خامی کے نتیجے میں جاری فون کالز منقطع ہونے کا خدشہ ہے۔ حتیٰ کہ ایمرجنسی سروسز سے کی جانے والی کالز بھی متاثر ہوسکتی ہیں، جس سے اس سیکیورٹی مسئلے کی سنگینی مزید بڑھ جاتی ہے۔
متعدد پیغامات فون کو بوٹ لوپ میں پھنسا سکتے ہیں
مارک بلاسزک کے مطابق تقریباً 20 نقصان دہ پیغامات موصول ہونے کی صورت میں فون مسلسل کریش ہوسکتا ہے یا بوٹ لوپ میں پھنس سکتا ہے۔ بوٹ لوپ ایسی صورتحال ہوتی ہے جس میں موبائل فون بار بار ری اسٹارٹ ہوتا رہتا ہے اور معمول کے مطابق استعمال کے قابل نہیں رہتا۔
رپورٹ کے مطابق یہ خامی گوگل پکسل اور سام سنگ گلیکسی سمیت متاثرہ اینڈرائیڈ ڈیوائسز میں دیکھی گئی ہے۔ اس کا تعلق اینڈرائیڈ 12 سے موجود کوڈ سے بتایا گیا ہے۔
سیکیورٹی نقص کا نام CVE-2026-58882
اس سیکیورٹی خامی کو CVE-2026-58882 کا نام دیا گیا ہے اور اسے انتہائی سنگین قرار دیا گیا ہے۔
محقق کے مطابق انہوں نے 5 مئی کو گوگل کو اس مسئلے سے آگاہ کیا تھا، تاہم ابتدائی طور پر کمپنی نے اسے سیکیورٹی مسئلہ تسلیم نہیں کیا۔ بعد ازاں 29 اکتوبر کو انہوں نے اس خامی کی تفصیلات اور عملی مظاہرہ عوامی سطح پر جاری کردیا۔
گوگل نے خامی کا حل فراہم کردیا
دوسری جانب اینڈرائیڈ کے کوڈ ریکارڈز کے مطابق گوگل نے 15 جون کو ہی اس مسئلے کا حل تیار کرلیا تھا، جبکہ جولائی میں سیکیورٹی پری ویوز کے ذریعے اسے فراہم بھی کیا گیا۔
محقق کے مطابق گوگل نے اینڈرائیڈ 14 سے 17 تک کے لیے اکتوبر کی سیکیورٹی اپ ڈیٹس میں بھی اس خامی کا حل شامل کیا ہے۔
اینڈرائیڈ صارفین کے لیے اہم ہدایت
ماہرین نے صارفین کو مشورہ دیا ہے کہ وہ اپنے اسمارٹ فونز میں دستیاب تازہ ترین سیکیورٹی اپ ڈیٹس فوری طور پر انسٹال کریں۔ پرانے اور غیر اپ ڈیٹ شدہ فونز اب بھی اس خطرے سے دوچار ہوسکتے ہیں۔
صارفین کو چاہیے کہ وہ اپنے فون کے سافٹ ویئر اور سیکیورٹی پیچز کو باقاعدگی سے اپ ڈیٹ رکھیں تاکہ ممکنہ سائبر حملوں اور موبائل سسٹم کو نقصان پہنچانے والی خامیوں سے محفوظ رہ سکیں۔